Sveiki. Dalis mūsų informaciją apie priešiškas pajėgas renka ne tik ant žemės, tačiau ir kitais kanalais. Vienas iš tokių — atvirųjų šaltinių žvalgyba (angl. OSINT — open-source intelligence). OSINT surenka atvirus ir neapribotus duomenis, kurie gali būti sudedami kaip dėlionė visame dideliame paveiksle. Šiai dienai didelė dalis informacijos yra paliekama online ir OSINT specialistų darbas yra surinkti tuos pėdsakus. Mums, kaip kariams, mokant tai daryti profesionaliai, galima prisidėti prie informacijos rinkimo žvalgybiniams tikslams: surinkti informaciją apie priešą, jo pajėgas, reikalingus objektus ir t.t. Reikėtų akcentuoti, kad šis metodas nėra panacėja — jis tik papildo eilę kitų informacijos rinkimo būdų. Taip pat, surinkta informacija netampa is karto žvalgybine informacija — tai yra raw material, kuri sutikrinama ir sudėliojama kartu su kita informacija. Vaizdžiai tariant, jeigu RU forumuose randamos nuotraukos, komentarai, skaičiai ir kt., tai netampa teisybė, kuria reikia aklai pasitikėti. Tačiau sudėliojus ir patikrinus informaciją kitais kanalais, tai puikiai prisideda prie galutinio žvalgybinio produkto, o pati raw informacija dažnai duoda hint’ą kapstytis toliau.
Na, net ir asmeniniame gyvenime dažnai to elementų prireikia: siekiant apsisaugoti nuo apgavysčių, susirinkti informaciją apie asmenį/įmonę/paslaugą ir panašiai. Yra ir dar viena OSINT podukra — SOCMINT, kuri konkrečiai analizuoja socialinių tinklų srautą ir turinį. Žmonės, kurie puikiai supranta to galimybes, dažniausiai išvis išsitrina socialinių tinklų paskyras 🙂 Visi, žinoma, naudojamės Google, tačiau tai toli gražu nėra visko receptas. Kitaip tariant, reikia žinoti ir mokėti rinkti neapribotą išplėstinę informaciją, kuri įgalintų daugelyje sričių priimti greitesnius ir efektyvesnius sprendimus.
Kodėl OSINT būdas ir naudingas, ir reikalingas?
Šiuo metu pasaulyje yra apie 3,5 mlrd. interneto naudotojų ir kiekvienais metais šis skaičius auga apie 200 mln. Yra 1,6 milijardo internetinių puslapių ir šis skaičius auga, maždaug 10 naujų puslapių į sekundę. Technologijos leidžia greitai online laikyti ir dalintis informacija (o jos taip pat leidžia ir šią informaciją grupuoti, filtruoti ir sistematizuoti, yra tam įvairių įrankių), todėl sulig interneto atsiradimu ir viso ko skaitmenizacija, nemažą dalį (o gal ir didžiąją dalį) reikalingos žvalgybinės informacijos įmanoma surinkti iš APDOROTOS atvirųjų šaltinių informacijos.
Iš ko susideda atvirieji šaltiniai?
Trumpai galėtume pasakyti — tai yra beveik viskas, kas nėra apribota ir kam nereikia specialių leidimų.
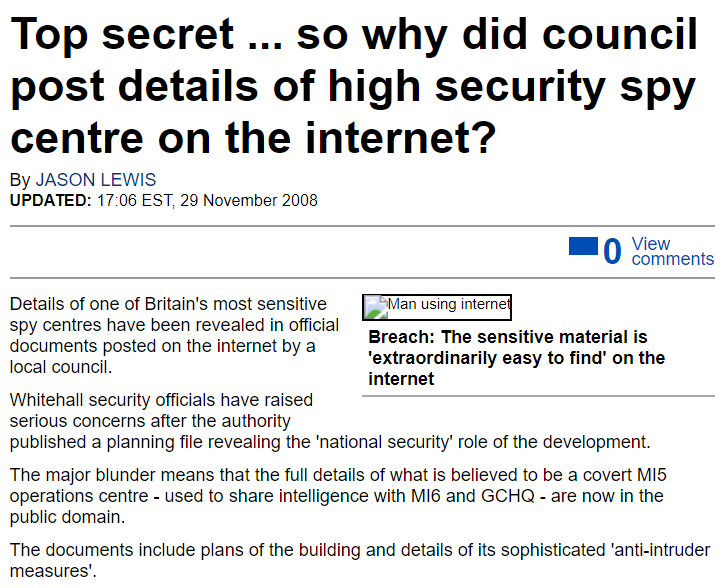
Atvirieji šaltiniai gali būti skaidomi į daug elementų, tai yra:
- Tradicinė medija (žiniasklaida, radijas, TV ir t.t.).
- Internetas (paieškos varikliai, puslapiai, socialiniai tinklai, deep web’as, dark web’as ir pan).
- Viešos duombazės.
- NVO organizacijos, tyrimai ir pan.
- Akademiniai tyrimai, resursai ir pan.
- Įvairios publikacijos, knygos.
- Žmonių viešos kalbos ir t.t.
- Kitka.
Kalbant apie internetą, tai, ką matome kiekvieną dieną, sudaro gan nedidelę erdvę visos informacijos, esančios tinkle.
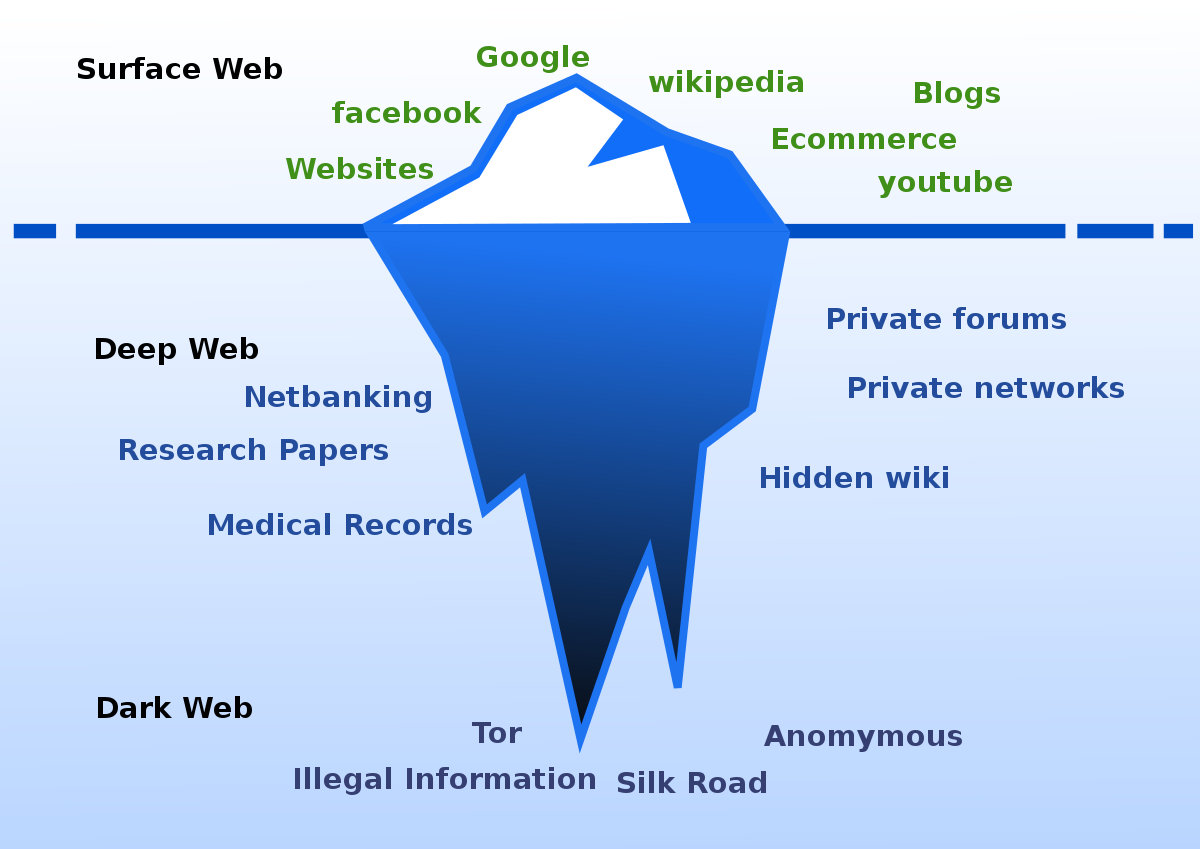
Tai, ką galima rasti google’inant, yra surface web (paviršinis internetas), kuriame informacija yra skanuojama ir indeksuojama. Kitaip tariant, web crawlers ir web robots (tie dalykai, kurie skanuoja) pagal savo algoritmus skanuoja puslapius, kuriuos paieškos programos ir rodo rezultatuose. Ant tų puslapių, kurių nenorima skanuoti, yra uždedama Robots exclusion standard arba tiesiog robots.txt ir taip apribojamas puslapių nuskaitomumas. Žinoma, kiekvienas paieškos variklis ir jo algoritmas veikia kiek skirtingai, taip pat ir ne visi crawler’iai pripažįsta ir paiso šio standarto. Tačiau neindeksuojamas ir paieškos varikliais lengvai nepasiekiamas turinys vadinamas deep web (gilusis internetas). Trumpai tariant, deep web’as yra tiesiog didžiulis duomenų ir puslapių tinklas, kuris nėra pasiekiamas tiesiog paprastai google’inant, tam reikia daugiau žinių ir gebėjimų arba specialių leidimų. Dark web, filmuose ir populiarioje medijoje labai mitologizuotas tinklas, sukurtas būti visiškai anoniminiu. Jame taip pat glūdi nemažai duomenų, kuriuos galima pasiekti tik per specialią naršyklę, užtikrinančią anonimiškumą — TOR. Šis tinklas pradžioje buvo sukurtas laisvam žodžiui ir informacijai, kurį, žinoma, pamėgo ir nusikaltėliai (pagrinde, narkotikų prekeiviai), tačiau jis vertinamas ir didelių korporacijų, nes yra galimybė saugiai palikti duomenis, kurių įsilaužėliai ar kas kitas per klaidą neras.
Kaip galime apibrėžti terminus?
Taigi, turime įvairius terminus, kaip galėtume juos apibrėžti, kad nesupainiotume? Bandom taip:
Atvirųjų šaltinių duomenys (ang. open source data) — pirminė priemonė, kur ši informacija yra ar buvo paskleista — duombazė, laikraštis, publikacija, viešos kalbos ir pan.
Atvirųjų šaltinių informacija (ang. open source information) — susideda iš duomenų, kuriuos galima filtruoti, grupuoti ir kažkiek patvirtinti.
Atvirųjų šaltinių žvalgyba (ang. open source intelligence) — informacija, kuri jau yra apdorota, susisteminta bei tinkamai parinkta ir sukuria žvalgybinę vertę.
Patikrinti atvirųjų šaltinių duomenys (ang. validated OSINT) — apdorota informacija, kuri nekelia abejonių ir yra naudojama su kitomis žvalgybos priemonėmis.
Kokie yra OSINT privalumai ir iššūkiai?
Privalumai:
- Leidžia praplėsti žvalgybinės informacijos paveikslėlį.
- Puikus metodas patikrint biografijas, faktus apie žmones ir pan.
- Minimalizuoja kitokios žvalgybinės informacijos poreikį.
- Puikus būdas stebėti ir tirti įvykius, vykstančius realiu laiku.
- Pigus būdas gauti informaciją.
Iššūkiai:
- OPSEC problematika, kai yra paliekami ieškojimo pėdsakai (IP adresai, kompiuterio informacija, vartotojo informacija ir t.t.).
- Kalbų barjerai (gerai, kad google translate dažnai gelbėja 🙂 )
- Informacijos patikimumas (neaišku, kas ir kokiais tikslais galėjo išplatinti informaciją, kuri galbūt yra netiksli ir skirta suklaidinti).
- Prieinama informacija VS naudinga informacija (žvalgybinis atotrūkis, ang. intelligence gap, pavyzdžiui kai duomenų yra daugiau nei laiko jų apdorojimui ir laikui apsispręsti, ką su ta informacija daryti).
- Autorinių teisių problematika (gali būti teisiškai apribotas rinkimas ir dalinimasis informacija ir pan.).
OSINT kariniai pavyzdžiai iš Ukrainos
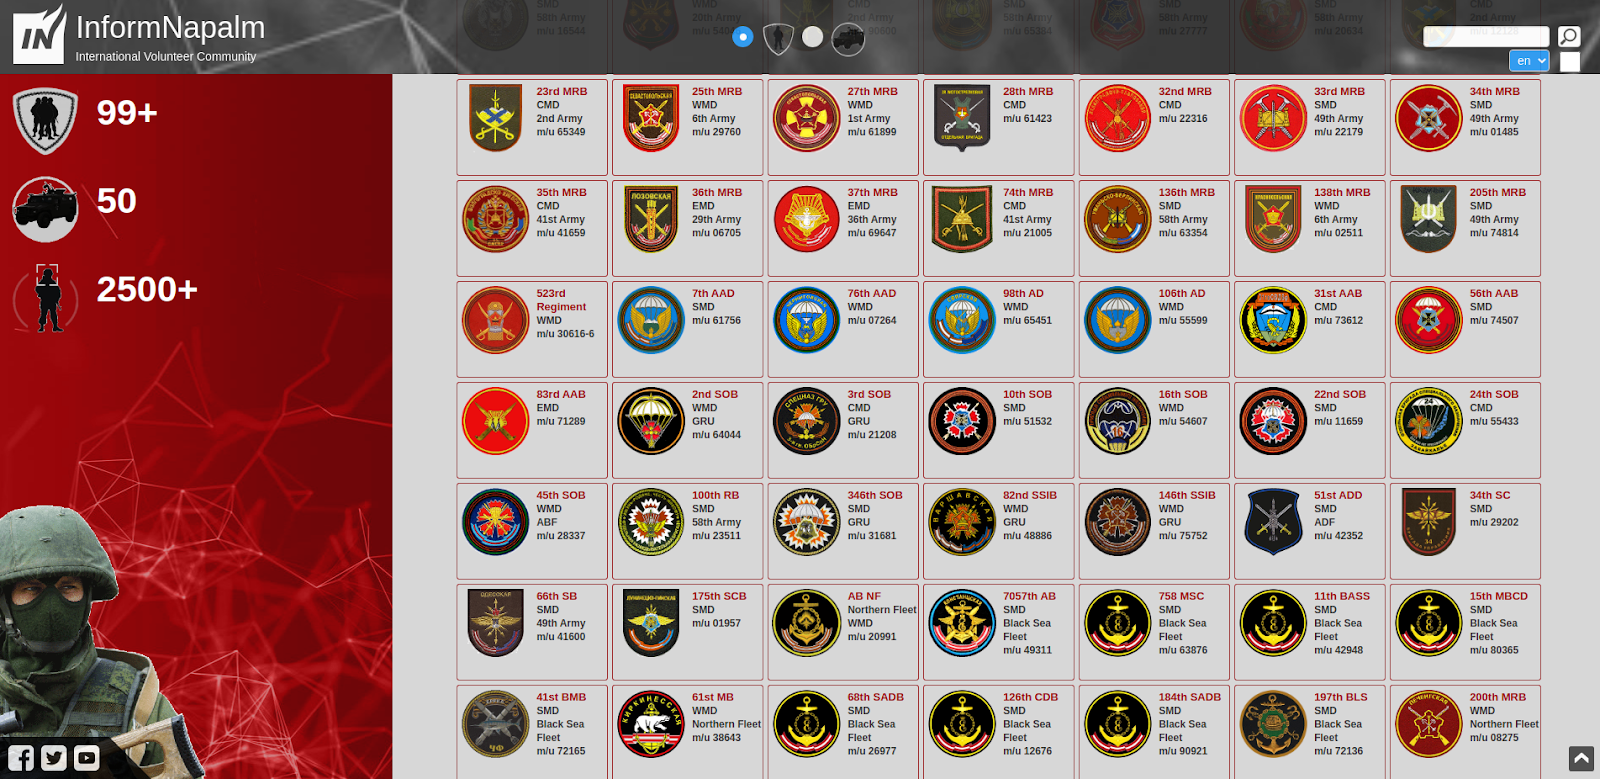
Vertas paminėjimo informnapalm.org projektas. Įvairūs savanoriai renka, sistemina, grupuoja ir viešina informaciją apie Rusijos dalyvavimą Ukrainos kare — jų karius, dalinius ir veiksmus. Informnapalm savanoriai atliko ir atlieka didžiulį darbą, kurį galime matyti viešai, o turint šią informaciją, mums ir patiems lengviau suprasti kaip ir kas Donbase vyksta “ant žemės”.
Galima paminėti, kad prie šio projekto prisideda ekspertai iš Lietuvos ir projektas yra vystomas ir lietuvių kalba.
Bellingcat projektas
Vienas didžiausių projektų pasaulyje, paremtas OSINT. Įkurtas 2014 m. Eliot Higgins. Projektas realiai startavo po MH17 lėktuvo numušimo, kuomet Rusija įvairiais dezinformacijos būdais bandė nusimesti kaltę nuo savęs. Šis Bellingcat tyrimas ir jo duomenys buvo patvirtintas tarptautinių tyrėjų ir prisidėjo išaiškinant lėktuvo numušimo kaltininkus. Bellingcat komanda tai padarė, sugebėdama nustatyti vilkiko, gabenusio BUK, maršrutą, lygindami internete paskelbtus vaizdus su palydoviniais vaizdais (geolokacija). Atvaizduose derindama unikalius objektus, Bellingcat komanda sugebėjo nustatyti tikslią kiekvieno atvaizdo vietą. Apytikslį paros laiką, kur buvo padaryta nuotrauka ar vaizdo įrašas, padėjo nustatyti šešėliai (yra saitai, kurie pagal šešėlius parodo istorinę saulės kryptį, tad nustačius geolokaciją, įmanoma nustatyti ir laiką). Ir taip takas nuvedė juos iki pat Rusijos, Kursko miesto. Tyrimą galima peržiūrėti čia.
Vėliau tyrėjų ir savanorių komanda išsiplėtė ir pradėjo tirti Sirijos karą bei kitus konfliktus, surado Sergėjaus Skripalio nuodytojus (kaip rastas, galima persiskaityti čia).
Dar vienas įdomus pavyzdys, kai komanda surado 300 GRU karininkų, kurie savo automobilius buvo suregistravę ant karinio dalinio, GRU kibernetinio karo departamento. Nyderlandai prieš kelis metus sulaikė kelis GRU agentus, kurie bandė nulaužti Cheminio ginklo draudimo organizacijos duomenų bazę. Išaiškėjus jų tapatybėms, Bellingcat komanda rado, jog jų gyvenamoji vieta nurodyta Narodnogo Opolcneniya g. 50, labiau žinoma kaip GRU “konservatorija”. Toliau kapstantis po duombazes rado, jog vieno iš žvalgybininkų automobilis registruotas ant karinio dalinio 26165, kuris yra žinomas kaip GRU kibernetinio karo centras. Pradėjus viešose duombazėse paiešką pagal šį adresą, buvo nustatyti dar 300 ten automobilius įregistravusių asmenų nuo 27 iki 53 metų, taip pat jų vardai, pavardės, asmens kodai, net mobilieji telefonai. Tyrimą galima perskaityti čia.
Labai rekomenduotume (kas dar nematėte) pasižiūrėti VICE reportažą apie “selfie soldiers”, kur paskui vieną viešai paleistą Rusijos kario nuotrauką Ukrainos teritorijoje žurnalistas Simon Ostrovsky, padedant Bellingcat’o Eliot Higgins’ui, nusivijo Rusijos karį iki pat Buriatijos, Sibiro.
Atlantic Council (Digital Forensics Research Lab)
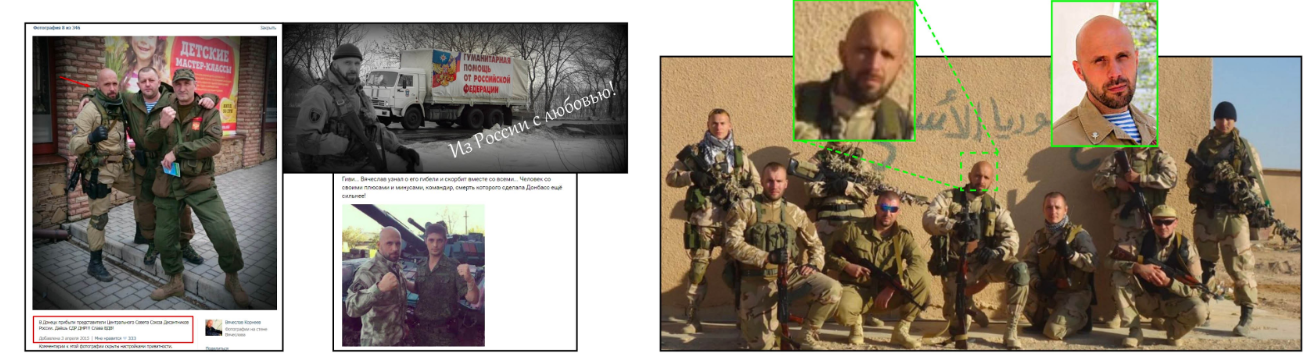
Vertas paminėjimo ir vienas didžiausių pasaulyje gynybos ir saugumo think-thank’ų Atlantic Council turi savo Digital Sherlocks projektą, kuris, be kitų konfliktų, tiria tiek Rusijos skaitmeninę dezinformaciją, tiek ir Rusijos veiklą Ukrainoje: https://www.digitalsherlocks.org/ourwork
Taip pat paminėtinas ir didelis ir svarbus 2017 m. projektas #ZapadWatch, kuomet iš viešų šaltinių buvo analizuojama pratybų eiga ir scenarijus. Kas nesekate, rekomenduojame sekti ir ten dirbusį OSINT analitiką lietuvį Luką Andriukaitį.
Pamokos ir patarimai
Na, o kad nebūtų tuščias tekstas, pristatome keletą online įrankių, kurie padėtų mums gyvenime. Mokamų, sudėtingų ir reikalaujančių žinių įrankių nerodysime, nes tiems, kas nelabai draugauja su IT, būtų per sudėtinga. Kaip tiksliai rinkti informaciją apie RU pajėgumus čia irgi nerodysime, kad nesugalvotų kas paskui apsunkinti mums darbo 🙂
Paieškos varikliai
Kaip jau minėjome, yra skirtingi crawler’iai ir kiekvienos paieškos sistemos algoritmas taip pat skiriasi, todėl dažnai skiriasi paieškos rezultatai, ypač kai juos derini su skirtingais raktažodžiais. Google nėra vienintelis, nors didžiausias ir kurio kasdieniam vartojimui puikiai pakanka. Tačiau ieškant ko nors specifinio, reikia naudoti alternatyvas — bing.com, yahoo.com ir pan., bei naudoti lokalizuotas paieškos sistemas — yandex.com (rusų kalba), baidu.com (kinų kalba), arabo.com (arabų kalba) ir t.t., visą list’ą galima susirast internete.
Tada seka meta paieškos varikliai, kurie ieško ne pačios informacijos saituose, o pagal kitų paieškos variklių indeksus, patys pasiimdami sau reikalingą informaciją ir ją perleidžia per savo algoritmą. Pavyzdžiui metacrawler.com, dogpile.com ir panašiai.
Tada eina specialūs ir tiksliniai paieškos varikliai, skirti nišinei paieškai. Akademiniai šaltiniai scholar.google.com, failų paieška pdfsearchengine.net, skrydžių paieška skyscanner.com ir aibė kitų, tereikia susirasti priklausomai nuo to, ko ieškote.
Atskirai vertas paminėjimo deep net paieškos variklis shodan.io, kuris skanuoja atvirai aptinkamus prie interneto prijungtus įrenginius (webcamai, routeriai, printeriai, serveriai ir pan.), tarp kurių yra nemažai neapsaugotų sistemų. Kibernetinio saugumo tyrinėtojai, naudodami Shodan’ą, yra netgi nustatę atominių elektrinių vadovavimo ir valdymo sistemas. Įsivedus „default password“ paiešką galime rasti daugybę spausdintuvų, serverių ir sistemos valdymo prietaisų, kurie naudoja „admin“ kaip savo vartotojo vardą ir „1234“ kaip savo slaptažodį. Na, mažam skaičiui prijungtų sistemų visiškai nereikia prisijungimo duomenų — norint prisijungti prie jų, tereikia tik interneto naršyklės, todėl čia pamoka yra tokia, kad yra itin svarbu pakeisti gautų įrenginių slaptažodžius. Tačiau čia, matyt, bus eilė kitam straipsniui apie cybersecurity.
Naršymo patarimai
Kad palengvinti ieškojimą tam pačiam google, reikėtų ne tik derinti keyword’us, tačiau ir įgalinti patį paieškos variklį ieškoti tiksliau. Kaip nusistatyti laikotarpį ir kitas funkcijas greičiausiai ir taip jau matėte, tad einame prie profesionalesnio naršymo pavyzdžių:
“Lietuvos kariuomenė” — ieškos tikslaus žodžių derinio, neinterpretuodama paieškos savaip.
Kauno or diena — ieškos tiek informacijos apie Kauną, tiek ir apie dieną (pvz orų informaciją).
žmonės –zmones.lt — padedant “-” išmes iš paieškos zmones.lt rezultatus ir ieškos informacijos apie tiesiog žmones.
eligijus masiulis +mg baltic — ieškos paieškų, kurie yra susiję su šia įmone. Galima pridėti ir +delfi.lt ir ieškos EM tik Delfi naujienų portale. O uždėjus “-mg baltic”, išmes informaciją nerodant šios įmonės.
Related:bbc.co.uk — rodo puslapius, kurie yra panašūs į šį britų naujienų saitą
filetype:doc Lietuvos kariuomene — paieškoje pagrinde matysite tik .doc (word) nuorodas. Čia galima keisti prie filetype: į kitus failų formatus — pdf, pptx, xls ir t.t.
Boxer vilkai site:delfi.lt — ieškos ir pateiks rezultatus tik tame saite. Galima gale pridėti ne portalą, tačiau tarkim site:.ru ir ieškos šių rezultatų tik rusiškuose puslapiuose.
Intitle:kariuomene — ieškos rezultatų, kurių pavadinime yra žodis “kariuomenė”. Ieškant kokios frazės pavadinime, galima daryti allintitle:kariuomenes diena ir ras bendrą žodžių derinį pavadinime.
Lengvai galima derinti šiuos paieškos palengvinimus, pavyzdžiui, į google paiešką įrašome site:www.kam.lt filetype:pdf ir išmes vien tik pdf failus, kuriuos KAM’as yra įkėlęs, taip savo puslapiuose galime susižiūrėti, kurie failai nebėra reikalingi ir galbūt užmiršti. Dadėkime pratybos site:www.kam.lt filetype:pdf ir paieškos variklis ieškos tik tų pdf failų, kuriuose yra žodis pratybos.
Žodžiu, paieškos variantų ir galimybių yra tikrai daug, tad mokant tuo naudotis profesionaliai, galima gana greitai ir gana tiksliai rasti tai, ko ieškote.
Nuotraukos
Tikriausiai ne kartą teko matyti, kaip naujienos internete, facebook grupėse ir pan. būna sulipdomos su nuotraukomis, kurios ne visai tam tinka.

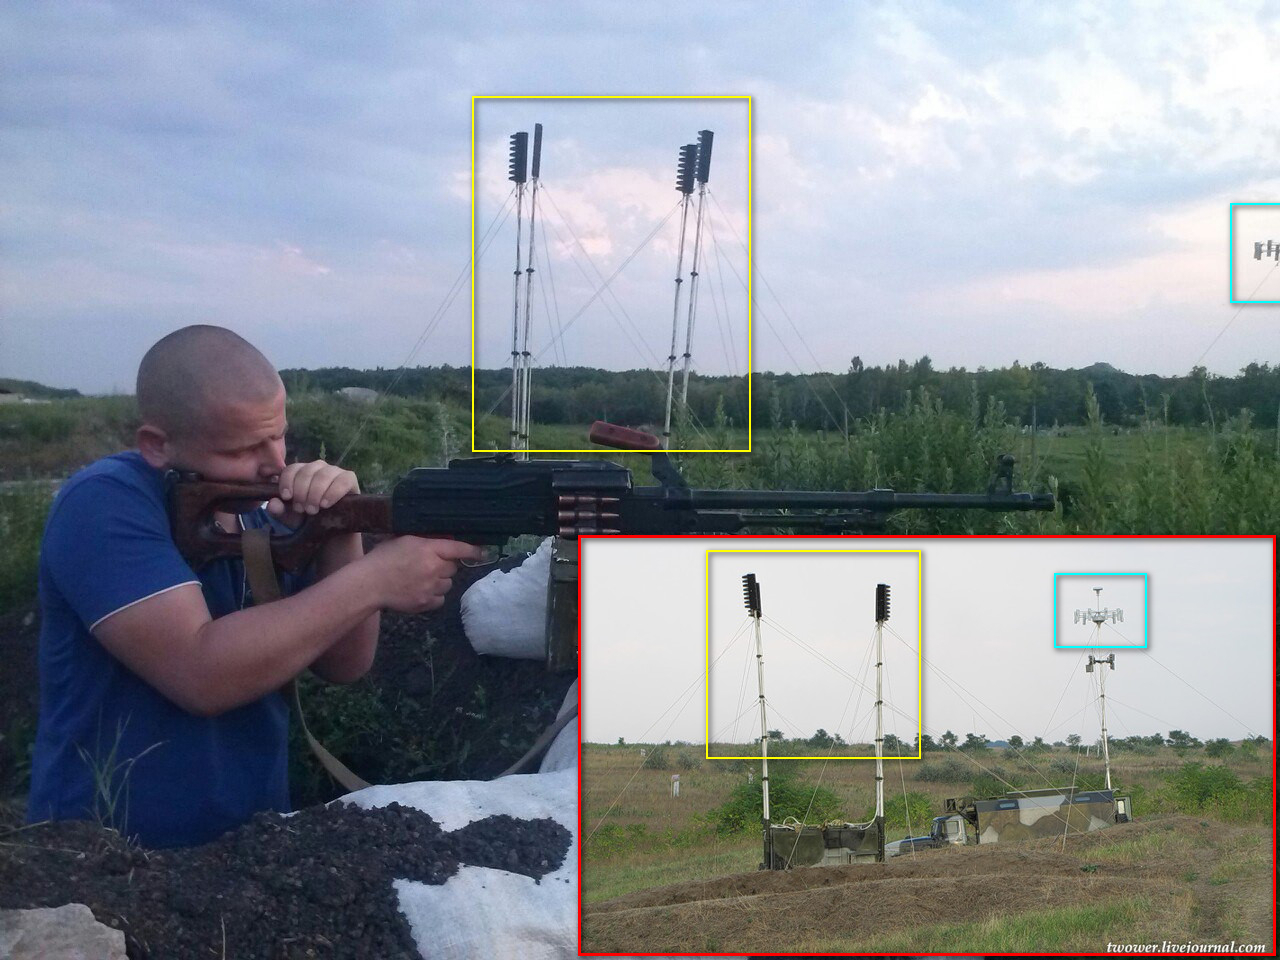
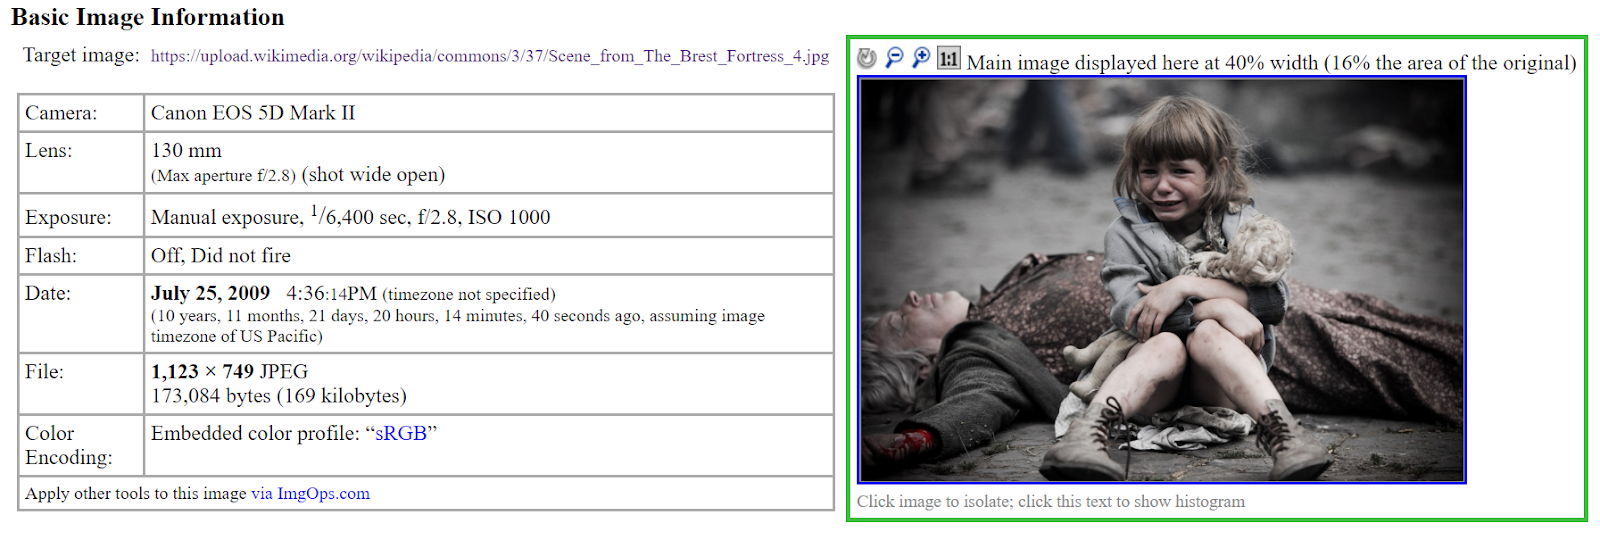
Paimkime pavyzdį. Tarkim ši nuotrauka 2014 m. dažnai buvo matoma Facebook grupėse, kuria dalinosi nesusipratėliai ir troliai.
Ką darome, kai norime suprasti, ar ši foto yra tikra. Pirmiausia, nuotrauką išsisaugome, įkeliame į images.google.com ir pasižiūrime, kur ši nuotrauka dar yra platinama (taip galėsim matyti, kas yra to platintojai). Tada nuotrauką įkeliame į tineye.com, nustatome sort by oldest ir paieškoje matome, kad ši nuotrauka internete buvo užfiksuota jau 2010 m., t.y. dar 4 metai prieš karą Ukrainoje. Žiū, pavyko susirasti dar ir originalią nuotrauką, su esančia metadata (faile esančia informacija) ir įsikeliame nusikopijavę link’ą į kokį nors metadata viewerį, pavyzdžiui http://exif.regex.info/exif.cgi ir matome, kad nuotrauka originaliai buvo nupaveiksluota 2009 metais su Canon fotoaparatu.
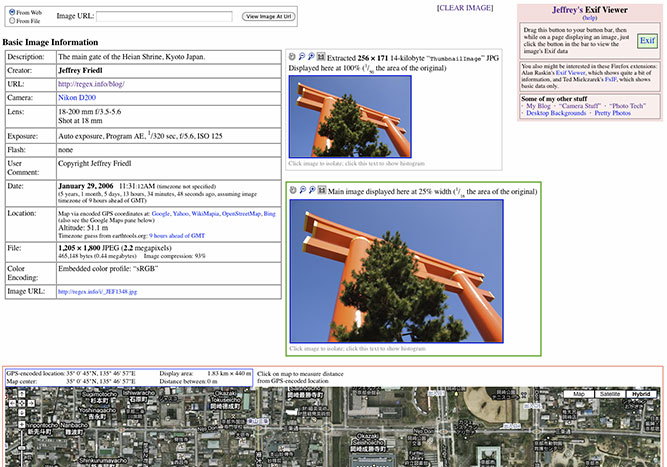
Ką Rusijos kariai darė ir vis dar daro Ukrainoje (nors Rusijos prezidentas jau net savo įsaku uždraudė kariams turėti mobiliuosius įrenginius), paveiksluodamiesi neišsijungia lokacijos, todėl siunčiant ar keliant nuotraukas, metadata, esanti nuotraukos faile gali būti atvaizduojama ant žemėlapio, taip sekant karių maršrutą.
Ne vien tik nuotraukų metadata galima nuskaityti. Failų, kaip word, pdf, jpeg, mpeg ir t.t. taip pat galime, pavyzdžiui metadata2go.com lengvai įsikeliam failą ir galime matyti, kada buvo sukurtas, kas sukūrė bei kitus duomenis. Šiukštu, tik nekelkite jautrių failų į internetą 🙂 Tam yra software sistemos.

Dar vienas nemokamas įrankis, skirtas pažiūrėti, ar su fotografija nebuvo manipuliuota, yra fotoforensics.com, kuriame įsikėlus nuotrauką galima matyti pixel’ių nesutapimus ir kitą informaciją. Kaip naudotis šiuo įrankiu, yra visas tutorial’as: https://fotoforensics.com/tutorial.php?tt=about
Socialiniai tinklai
OSINT podukra būtų galima pavadinti SOCMINT. Čia daug nesiplėsime, tačiau yra gana nemažai įrankių, kurie agreguoja socialinių tinklų srautą, signalus, analizuoja turinį ir jį susistemintai pateikia.
Čia galbūt galima būtų kaip tik rekomenduoti naudotis twitter.com, ypač jeigu domimasi saugumo ir karinėmis temomis. Pagal hastag’us, keyword’us ir kt. galima realiu laiku gauti informaciją (nepatikrintą), taip pat sekti asmenis ir puslapius, kurie seka ir apdoroja šią informaciją.
Nemažai naudingos informacijos galima rasti blog’uose ir forumuose, nes žmonės labai mėgsta kalbėti ir post’inti daugiau, nei turėtų, o iš mažų dalykų galima užsikabinti ir rasti daug daugiau informacijos. Ne išimtis ir mūsų įvairių profesijų ekspertai, kurie norėdami būti unikalūs, mėgstami ir protingi parašo daugiau, nei vertėtų. Net ir iš oficialių karinių paskyrų, kurias jau peržiūri kažkas atsakingas už INFO SEC, galima susirinkti daug informacijos, o Lietuvos atveju, nustatyti ir kiekvieno dalinio kovinį ciklą, mokomas temas, pasiruošimo lygį ir pan. Taip pat ir kariuomenės daliniai kviesdami į visokias atrankas ir konkrečias pareigybes, pavyzdžiui žvalgų padaliniuose, rodo padalinio statusą (suprask, tų specialistų trūksta, jei ir atsirinks — kurį laiką jie bus nepatyrę ir pan.).
Puslapių atkūrimas
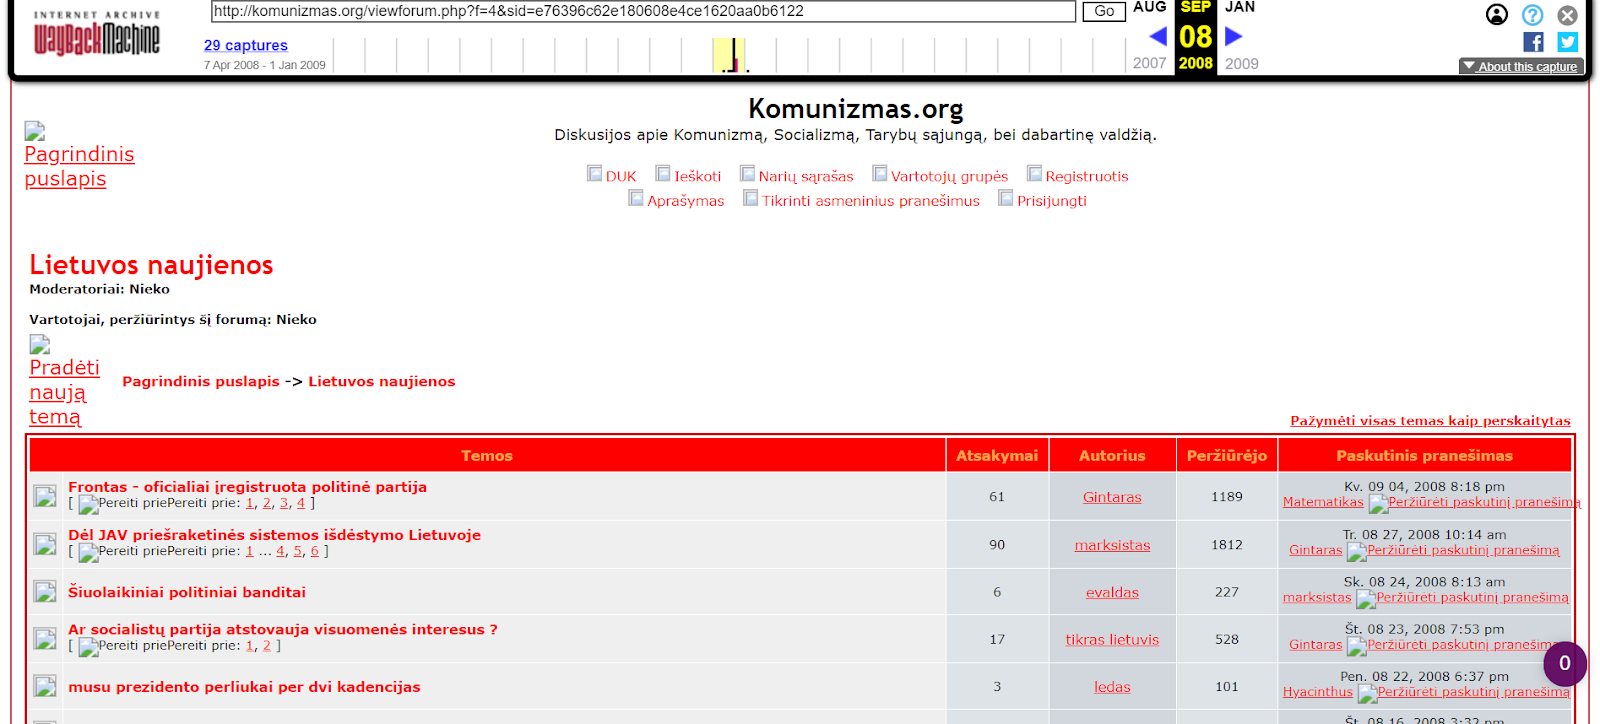
Tikriausiai būna, kai ieškai kažko internete ir neužsikrauna link’as? Mums būna, ypač ieškant kokios naudingos rusiškos informacijos. Vadinas arba nebeveikia, arba buvo pašalinta (susivokus, kas įdėta). Ką galime padaryti? Anksčiau minėti crawler robotukai šiuo atveju mums gali mielai pagelbėti. Pirmiausia galima pasinaudoti webcache.googleusercontent.com ir norimą linką pabandyti paste’inti ten, tačiau šis įrankis parodys paskutinį crawlerio užfiksuotą puslapio vaizdą. Norint pažiūrėti, kas buvo dar anksčiau, galime pasinaudoti web.archive.org įrankiu, kuris fiksuoja daugumą puslapių internete savo algoritmiškai nustatytu intervalu.
Pavyzdžiui, prieš dešimtmetį egzistavo toks komunizmas.org puslapis, kuriame paleckiniai diskutuodavo komunistinėmis temomis. Šio puslapio jau nėra, tačiau noris pasižiūrėti, kaip ten kaldavais jaunystėje su tais retard’ais, ir vualia 🙂
Informacija, kuri ateina pas tave
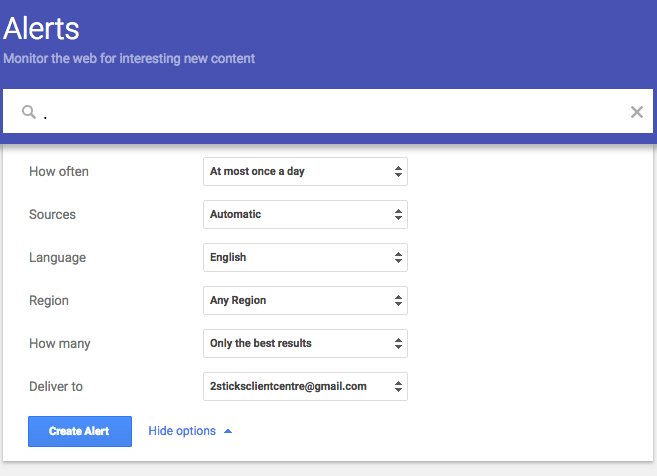
Ieškoti informacijos reikia, tačiau priklausomai nuo tikslo, galima supaprastinti sau gyvenimą ir leisti tiem robotukams dirbti už tave. Yra alerts sistemos, kurios, pasirodžius tavo nustatytiems raktiniams žodžiams, informacija sukrenta į el. paštą. Tai pavyzdžiui alerts.google.com ir talkwalker.com/alerts.
Verta paminėti ir feedly.com, kuris yra naujienų šaltinių agregatorius, ir jeigu nedarote kažkokio rimto tyrimo ir tiesiog norite susidaryti savo naujienas, kurias gausite jom atsiradus, tai šis įrankis puikiai tam tiks ir nereikės gyventi informaciniame triukšme.
Domenų patikra
Tikriausiai buvo situacija, kai užeini į kokį saitą ar elektroninę parduotuvę ir žmogus nežinai, viskas ten su jais gerai ar nelabai. Interneto veikimą ir administravimą pasauliniu mastu koordinuoja Interneto korporacija skirtiesiems vardams ir numeriams (angl. Internet Corporation of Assigned Names and Numbers, arba ICANN). Lietuvos atveju, .lt galūnes išdavinėja Kauno technologijos universiteto interneto paslaugų centras, o visą sąrašą galima rasti čia https://www.iana.org/domains/root/db
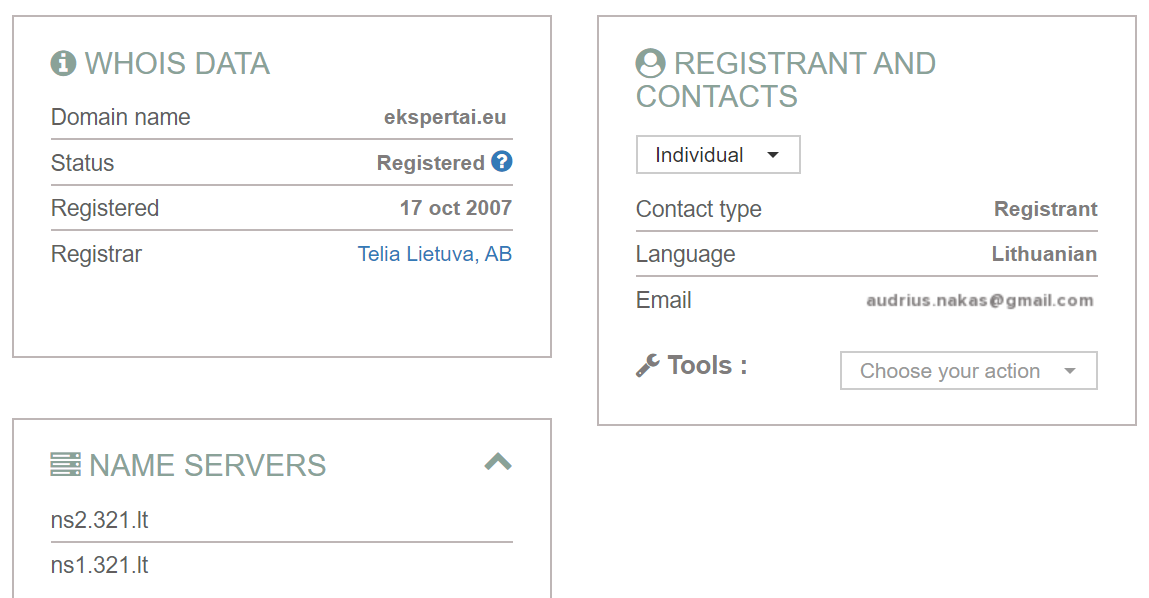
Paimkime pavyzdį. Sakykim, nežinom, kam priklauso ekspertai.eu 🙂 Susirandam IANA sąraše kas suteikia .eu galūnes, šiuo atveju Eurid.eu ir pasinaudojam jo WHOIS įrankiu. Ir randam, kad domenas buvo užregistruotas 2007 m. ir priklauso A. Nakui.
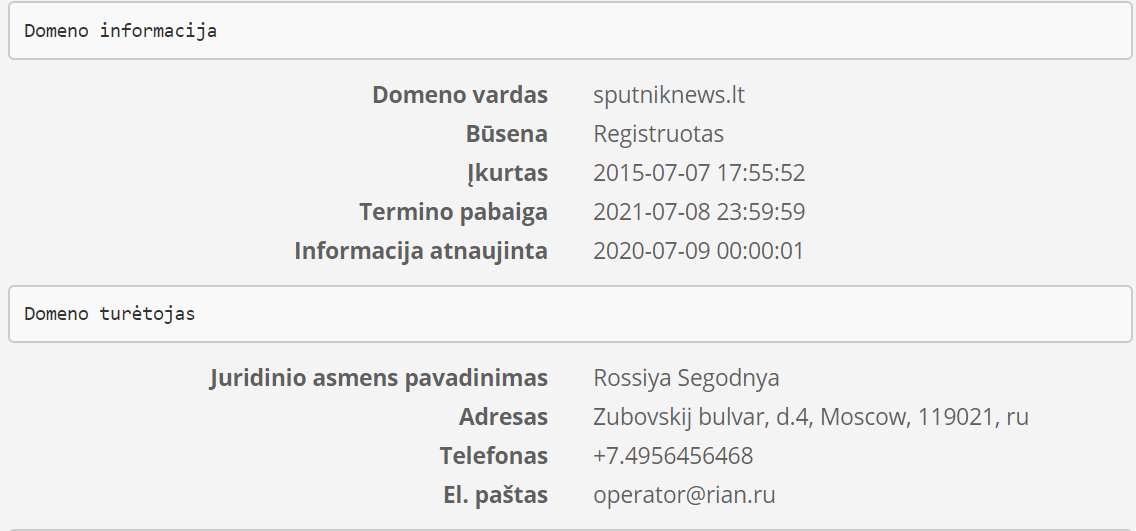
Su .lt lygiai tas pats, paimkim kokį Kremliaus propagandos įrankį kaip Sputnik ir susivedam jį į lietuvišką domreg.lt/paslaugos/whois įrankį, matome, kad savininkas yra Rossiya Segodnya, Rusijos valstybinė naujienų agentūra.
Už papildomą mokestį, saitų savininkai gali prašyti, kad WHOIS informacija nebūtų viešai prieinama. Kaip rodo praktika, dažniausiai tokie puslapiai turi ką slėpti ir informacijos apie tai, kas už jų stovi, tokiuose saituose taip pat neįmanoma rasti (arba neįmanoma patikrinti). Tačiau yra įrankiai (dažniausiai mokami), kurie skanuoja WHOIS informaciją ir galima patikrinti istorinius duomenis iki kol saitas buvo užprivatintas.
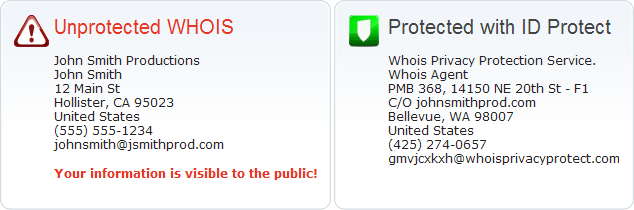
Reikia pažymėti, kad pagal dabartinį Lietuvos duomenų apsaugos reglamentą, neišeis pasižiūrėti fiziniams asmenims priklausančių saitų ir tai būtų žinoma tik kreipiantis oficialiai, pvz. teisėsaugai. Tačiau net ir radus domeno savininką, yra galimybė, kad domeno vardas teisiškai pagal nuomos sutartį realiai priklausys kitam asmeniui, todėl visą informaciją būtina tikrinti ir aklai nepasitikėti, o geriau patikrinti kitais būdais.
Kalbant apie fake news, reikia atkreipti dėmesį, kad dažnai propagandos puslapiai slepiasi susikurdami puslapius bloguose, publisher page’uose ir pan., kad nebūtų lengva atsekti, kas tai daro (nes WHOIS išmes tik domeno savininką), o vėliau koks Sputnik’as tai panaudos kaip šaltinį paskleisti kokį melą.
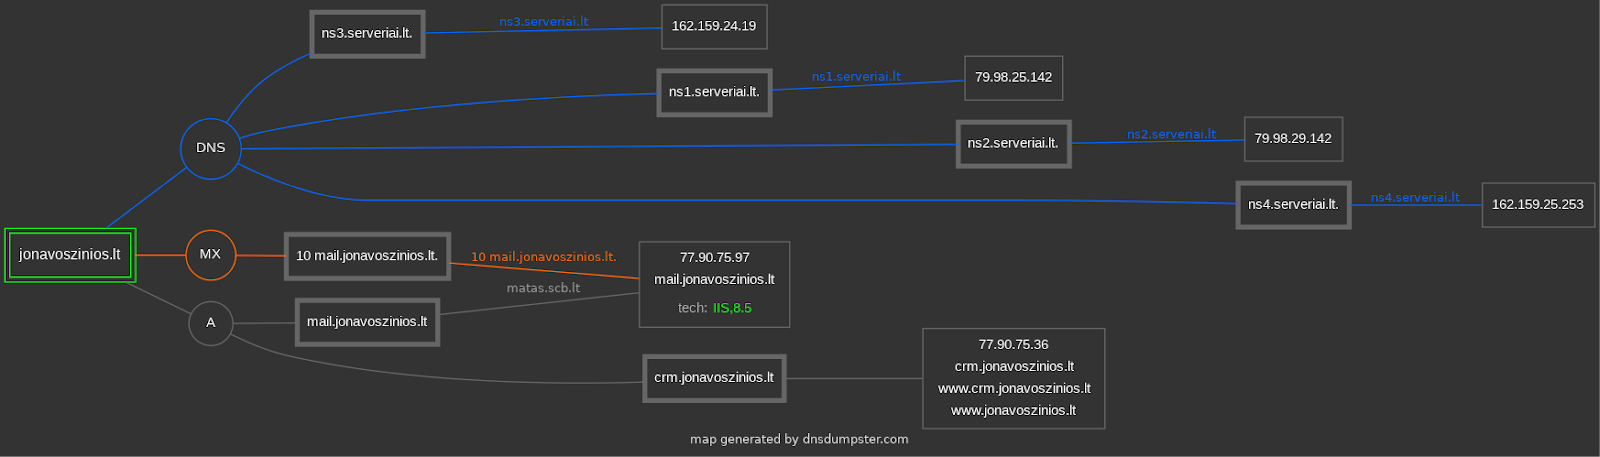
Ką mes dar galime pažiūrėti su internetiniai puslapiais? Galime pažiūrėti saito DNS įrašus, pavyzdžiui kokiam dnsdumpster.com. A tipo DNS įrašai nurodo, kokiame serveryje veikia domenas ir/arba subdomenai, MX tipo įrašai nurodo, kokiame (kokiuose) serveryje (serveriuose) veikia domeno el. paštas. Paimkime kokį jonavoszinios.lt — matome, kad naujienų portalas laikomas serveriai.lt serveriuose, paštas susetupint’as per UAB Reception, o pagal IP internetas eina per vietinį provider’į UAB Verslo Tiltas. Ir dar matome, kad Jonavos Žinios turi pasikūrę subdomeną crm.jovanoszinios.lt (kur jau prisijungimui reikia duomenų).
Ieškant kur nors informacijos, galime rasti ir IP adreso (ang. Internet protocol address) informaciją, kurią galime patikrinti. Įsimetame gautą IP adresą į kokį iplocation.net ir jeigu IP nėra slepiamas, galime matyti, iš kokios vietos maždaug žmogus naudojasi, koks jo interneto provider’is, taip pat kitus duomenis: operacinė sistema, kokia naršyklė, ekrano dydis ir t.t. Anksčiau delfi.lt komentarų skiltyse, kai rodydavo IP, būdavo gražu žiūrėti, kaip valstybinių įstaigų darbuotojai elgiasi ne visai adekvačiai komentuodami 🙂
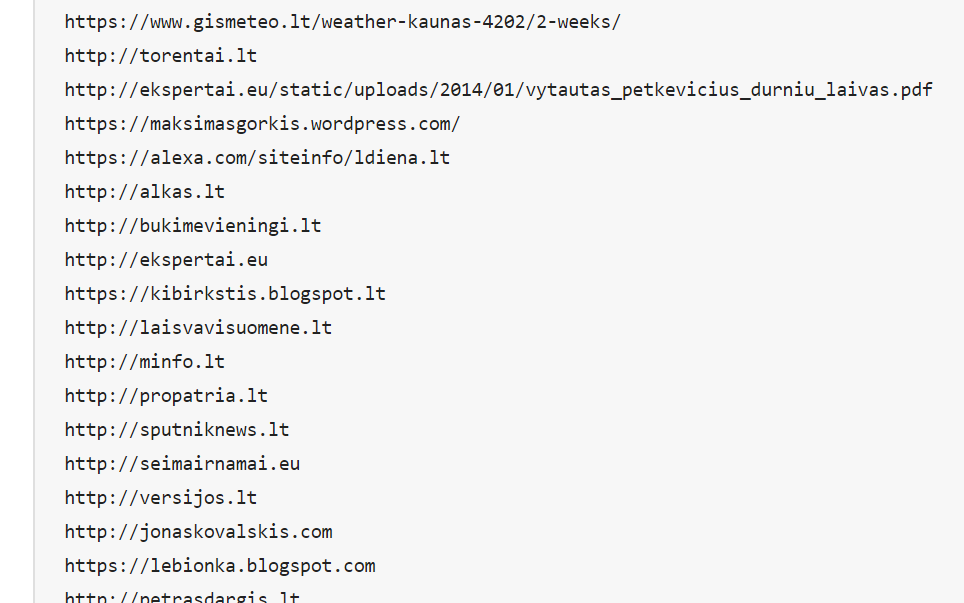
Dar vienas naudingas įrankis hackertarget.com/extract-links, kuris išseksportina esančius link’us iš puslapių, tad pačiam nereikia kapstytis. Paimkim kokį idiotišką puslapį ldiena.lt ir matom visą sąrašą, kokios nuorodos egzistuoja tame puslapyje.
Saitų tyrinėjimas
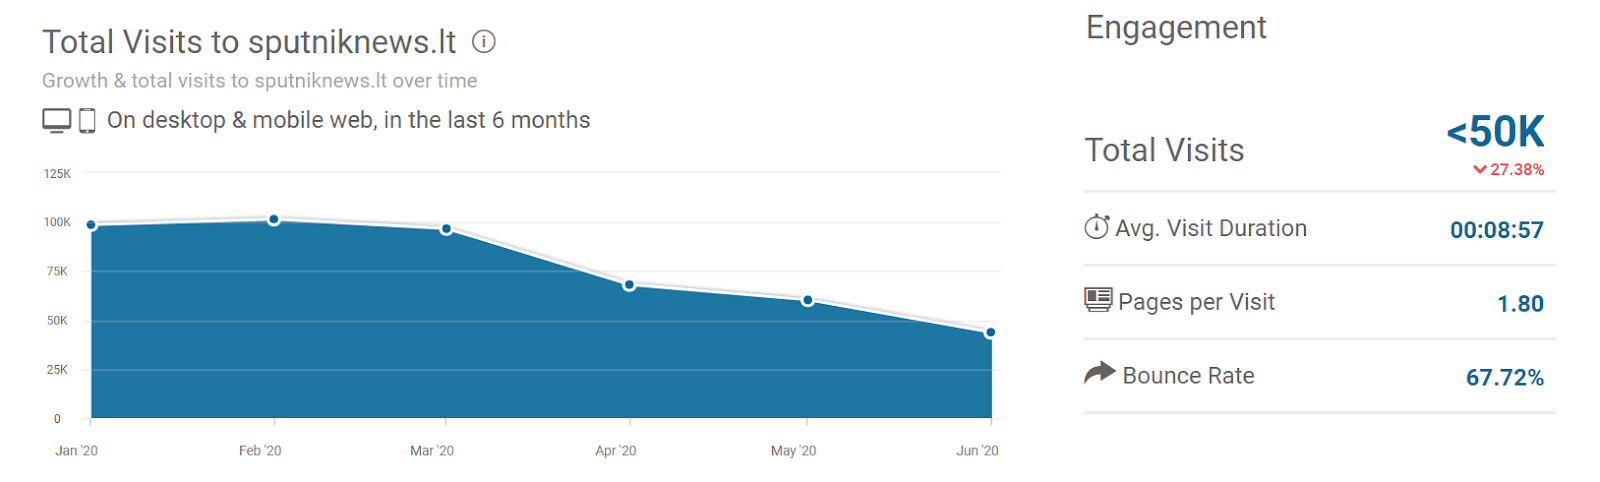
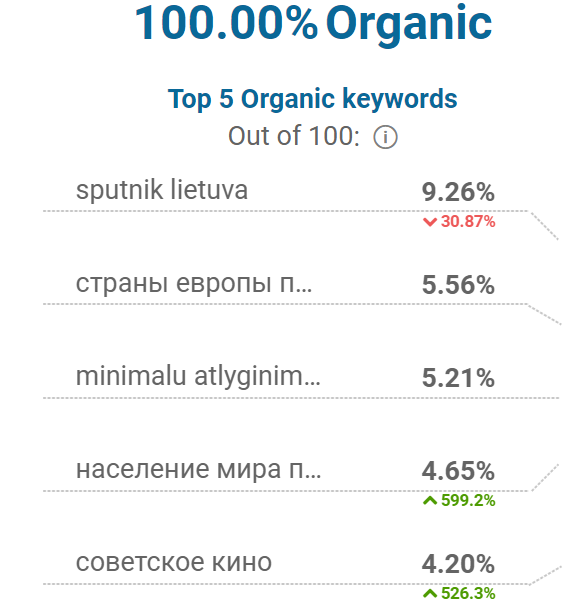
Turim kokį nors saitą ir norime pažiūrėti, kaip jam sekasi. Paimkime tą patį sputniknews.lt ir įsiveskime jį į similarweb.com įrankį. Ką galime matyti? Tai, kad saitas turi labai mažą lankomumą bei turi didelį (67%) bounce rate’ą (rodo, kiek žmonių ateina ir iš karto išjungia puslapį). Toliau matome, kad pagrinde skaitytojai ateina iš Lietuvos IP adresų, antroje vietoje iš Rusijos. Toliau matome, kad 65% žmonių ateina per paiešką paieškos varikliuose, o tiesiogiai eina kas penktas (20%). 12% srauto ateina iš kitų puslapių, matome bigler.ru ir kt.
Na, ir galime matyti raktažodžius, pagal kuriuos pakliūna žmonės į saitą. All in all, ne labai pasisekęs propagandos projektas 🙂
Kiti puslapiai, kuriuos galima naudoti (yra mokami, bet galima bandomąjį periodą pasiimti) atgalinėms nuorodoms (backlinks) nustatyti yra ahrefs.com ir alexa.com. Backlink’ai yra aktyvios nuorodos, kurios nukreipia į kitą puslapį. Taip galime matyti, iš kur į tam tikrą puslapį ateina srautas ir tai įvertinti. SEO (ang. search engine optimisation) specialistai tai naudoja kelti puslapius į paieškų variklių viršų.
Alternatyviai SimilarWeb, galima naudoti semrush.com, kuriame taip pat gausime visą informaciją apie puslapį, konkurentus, backlink’us, puslapyje rodomas reklamas ir t.t. Detaliau į SEO specifiką nelįsime, gal dar verta paminėti ads.google.com/anon/AdPreview (galima pasižiūrėti, kokios reklamos vykdomos tai tikrai auditorijai ar lokacijai) ir ads.google.com/home/tools/keyword-planner (sužinoti populiariausius raktažodžius ir jų kainas), tai čia būtų aktualu priklausomai nuo situacijos, ar koks Lietuvai nedraugiškas saitas nebando paimti lankytojų srauto.
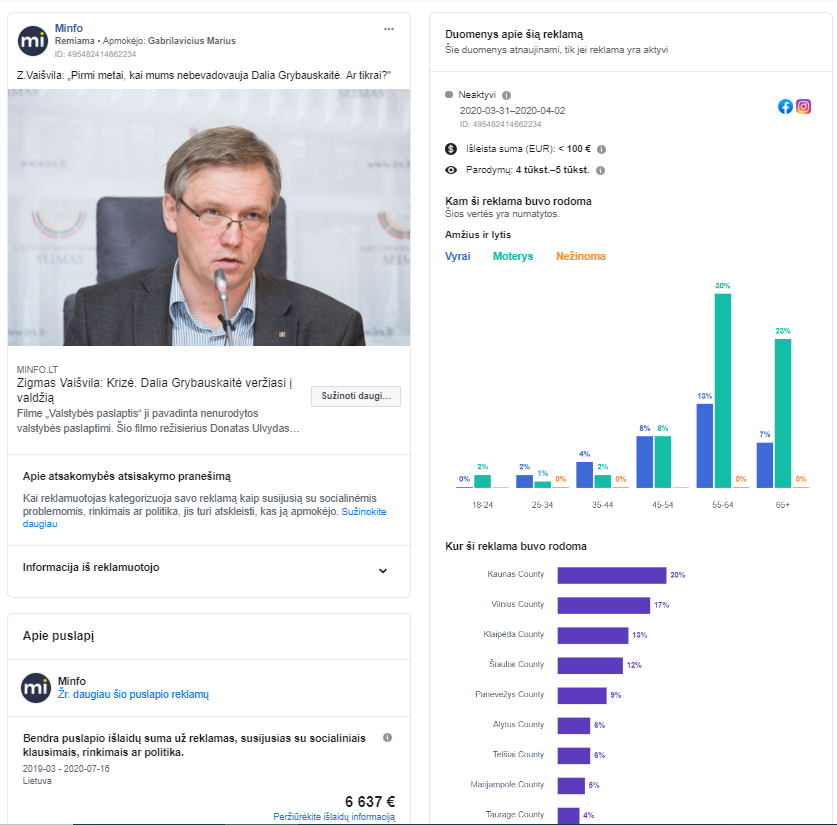
Facebook turi tokį tools’ą kaip facebook.com/ads/library, kuriame galima pasižiūrėti, kokias reklamas socialinis profilis tuo metu leidžia. Pabandykime įvesti kokį minfo ir matysime visas reklamas, kuriuos šis puslapis leido bei galima pažiūrėti, kaip toms reklamoms sekėsi ir ką jos targetino.
Įmonių tyrinėjimas
Kartais kyla didelis įtarimas, kaip Lietuvos institucijos vertina tam tikras įmones, dalyvaujančias konkursuose ar siekiančias kokių nors leidimų ar licencijų. Ir prasileidžiam gan nemažai, nes arba tingima, ar nenorima detaliau pasižvalgyti, kas už ko stovi. Detaliai viešai pavyzdžiais nerodysime, bet, tikimės, situacija gerės.
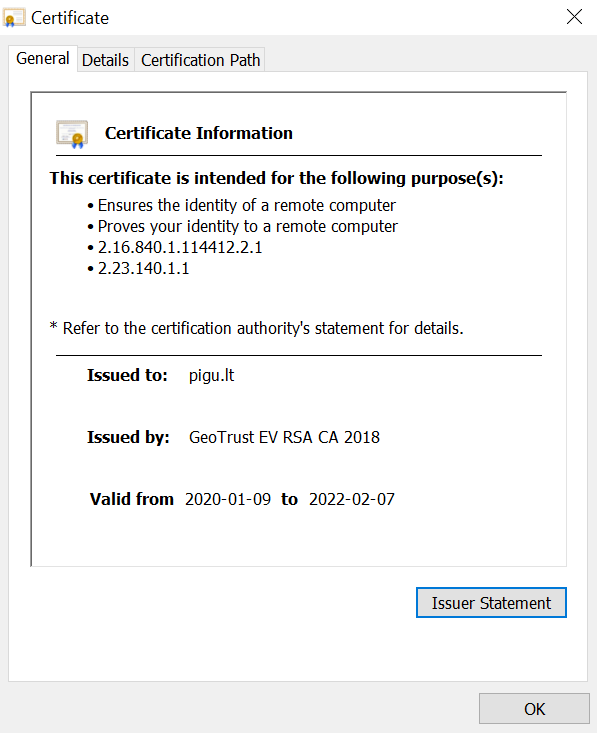
Lietuvos atveju, įmones patikrinti yra gan lengva. Tarkim, naršote internete ir kokia reklama nukreipia į kokią nežinomą elektroninę parduotuvę. Terms & Conditions arba Privacy Policy susirandate, kuri įmonė vykdo veiklą. Sutikrinate su jau rodytu WHOIS duomenim. Dar galima patikrinti, kam išduotas SSL sertifikatas (o jis privalo būti, pats adresas turi būti https://), jeigu viskas sutampa, tada įmonės informaciją Lietuvos atveju galima pažiūrėti duomenų bazėse. Basic informaciją galima rasti rekvizitai.vz.lt, o norint gauti detalią informaciją apie direktorius, valdybas, stebėtojus, akcininkus (savininkus), galima susimokėjus išsiimti registrucentras.lt. RC šiek tiek komplikuota, bet įmanoma ir fiziniam asmeniui išsitraukti JAR, VAS išrašus ir matyti struktūrą.
Siekiant įvertinti įmonės patikimumą, rekomenduotume atkreipti dėmesį į šiuos faktorius:
- Jurisdikcija (tradicinės (pvz. ES) ar ofšoras)
- Įmonės metai
- Industrija, kurioje dirbama
- Darbuotojų skaičius (jeigu normali įmonė, darbuotojus visada galima rasti Linkedin.com
- Ar turi patikimus partnerius, tiekėjus, klientus
- Įmonės struktūra (paprasta, komplikuota, neaiški)
Taip pat įmonė šiais laikais privalo turėti savo online profilį, tiek tuose pačiuose socialiniuose tinkluose, tiek ir kitur. Taip pat privalo turėti aiškius rekvizitus, adresą ir kontaktus. Visada galima bandyti prekės ženklą, pačią įmonę ar jos direktorius/sąvininkus googlinti su raktažodžiais skundai (ang. būtų fraud/scam), bylos ir t.t.
Lietuvos atveju, įmonių kodus ar pavadinimą galima įsivesti į eteismai.lt sistemą (labai daug staigmenų apie įmones galima rasti), taip pat patikrinti kitose duomenų bazėse, pavyzdžiui draudejai.sodra.lt/draudeju_viesi_duomenys (darbuotojų skaičių ir skolas Sodrai), sumokamus mokesčius vmi.lt/cms/juridinio-asmens-sumoketa-mokesciu-suma ir pan.
Priklausomai nuo skirtingos valstybės ir jurisdikcijos, informacijos prieinamumas ir pateikiami duomenys skiriasi. Tam, kad apžvelgti užsienio subjektų tikrinimo specifiką, reikėtų visą knygą parašyti. Ypatingai komplikuota, kai kartais ieškant galutinio naudos gavėjo (ang. ultimate beneficial owner), eini per devynias galybes jurisdikcijų, nes viena įmonė priklauso kitai ir taip be pabaigos, kol galop nusėdi kurioje jurisdikcijoje, kuri tokių duomenų nekaupia arba jais iš principo nesidalina.
Vietoje pabaigos
Tikimės, jau įrodėme, kad OSINT’as nėra tik geras google’inimas 🙂 Tai darant profesionaliai, galima svariai prisidėti prie reikalingos informacijos poreikio. Įrankių, mokamų ir nemokamų, yra daug, todėl su keleta supažindinus tikimės, kad Tėvynei neabejingi žmonės į tai gilinsis labiau. Tačiau labai svarbu atsirinkti, ką kur ir kada naudoti. Reikia pažymėti, kad didelis paveikslas pasidaro iš mažų dalių, step by step.
Ką galima rekomenduoti kariams (nors čia jau yra INFO SEC tema), tai kad ir kaip norisi, tačiau nedėti nuotraukų į viešumą iš tarnybos gyvenimo. Šias nuotraukas nedraugai renka ir jeigu vėliau reikės nustatinėti ryšius, tuom ir naudosis. Plius, galima ir užfiksuoti tai, ko nereikėtų, kad būtų viešumoje. Jeigu jau yra daromos nuotraukos (su leidimu), reikia, kad būtų išjungtas GPS, neleisti įrašyti į metadata duomenis geolokacijos duomenų.
Visuose socialiniuose profiliuose saugumo nustatymai turi būti maksimalūs, neleidžiant Jūsų taginti ir pan. Taip pat reikėtų peržiūrėti, kokią informaciją apie jus mato pašalinis (arba vienos ambasados 🙂 ) žmogus ir kokią informaciją apie jus gali susirinkti. Iš kitos pusės, neturėti socialinio profilio šiais laikais yra gan sudėtinga, ir jeigu nieko negalima rasti apie asmenį, taip pat kyla daug klaustukų. Tačiau informacija, kurią pateikiame viešai, turi būti maksimaliai dozuota ir nekenkti sau ir kitiems.
Tolesniam gilinimuisi rekomenduotume apsilankyti osintframework.com ir šiame Bellingcat’o google docs’e, kur patalpinta informacija, kur ir ką geriausia naudoti, taip pat sudėti pliusai ir minusai. Lietuvos (ar kitos valstybės) atveju, panašų list’ą reikėtų pasidaryti patiems, priklausomai nuo specifikos ir ko yra ieškoma.
Temos: